

한국 대통령, 63억 달러 규모 바이낸스 해킹 사건 후 ‘사이버보안 총책임자’ 필요성 강조
이재명은 부처별 분산된 감독 체계를 지적하며, AI 기반 위협으로부터 주요 금융 및 통신 인프라를 보호하기 위한 중앙 권한 기구 설립을 제안했다.
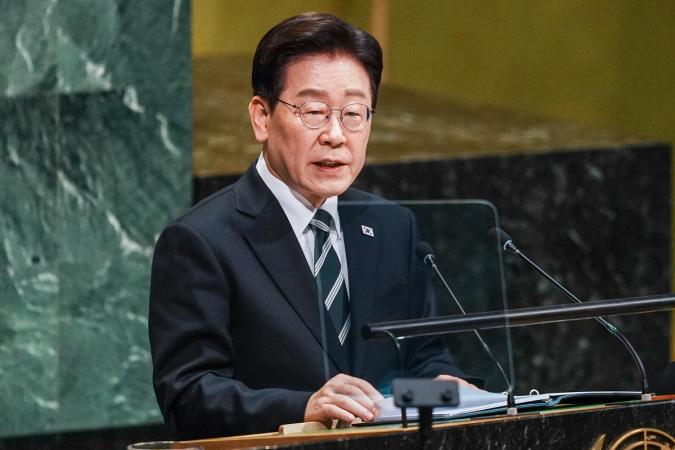
대한민국 이재명 대통령은 화요일, 금융기관 및 핵심 인프라에 대한 위협이 증가하고 있음을 보여주는 63억 달러 규모의 바이낸스 해킹 사건을 언급하며 “강력한 사이버보안 총책임자” 임명을 촉구했습니다.
이 대표는 서울에서 열린 국무회의에서 한국이 공공기관과 민간 기업 전반에 걸쳐 사이버 보안을 조정할 권한을 가진 정부 차원의 기구가 필요하다고 말했다, 한국 타임즈에 따르면.
“점검과 사후 대응을 중심으로 하는 기존의 보안 시스템은 명확한 한계를 드러내고 있습니다,” 라고 이 대표는 말했습니다.
해당 제안은 며칠 후에 나왔습니다10월 29일 바이낸스 해킹 사건, 이는 FBI가 북한의 TraderTraitor 해킹 그룹에 기인한 것으로 밝혀졌다. 평양 공격에 대한 어떠한 책임도 부인했다.
리 씨는 바이낸스 공격과 관련하여 북한을 언급하지 않았다.
이씨는 급속히 발전하는 인공지능이 사이버 범죄자들을 더욱 정교하고 대처하기 어렵게 만들고 있다고 경고했다. 그는 침해 발생 후 점검에 의존하기보다는 조기 발견과 신속한 정보 공유가 필요하다고 촉구했다.
대한민국 국가정보원은 이미 2,100개 이상의 정부 기관 및 공공기관에 대한 보안 점검을 지시했으며, 과학기술부는 금융 및 통신사를 포함한 약 170개의 주요 민간 인프라 시설을 검사하고 있습니다.한국 타임즈에 따르면.
정부는 제안된 사이버보안 기구 설립에 대한 일정표를 발표하지 않았다.
 BTC
 WLFI
 Richard Teng
 AMZN