바이낸스의 63억 달러 해킹은 가짜 취업 면접에서 시작됐다고 거래소 측이 밝혔습니다
 Richard Teng
 Jimmy Su
북한 연계 공격자들은 Binance 직원들과 내부 시스템을 수개월에 걸쳐 침해한 후, 이더리움의 EIP-7702 메커니즘을 통해 핫월렛 서명 인프라를 악용했습니다.
바이낸스의 63억 달러 해킹은 가짜 취업 면접으로 시작되었다고 거래소는 화요일 언론 브리핑에서 밝혔으며, 북한과 연계된 공격자들이 거래소에 침투하고 암호화폐 역사상 최대 규모의 절도를 수행하기 위한 수개월에 걸친 캠페인에 대해 설명했다.
바이낸스의 리차드 텡(Richard Teng)은 기자들에게 이번 공격이 "수개월에 걸쳐 진행된 캠페인"이라며 FBI가 이를 북한 소행으로 규정했다고 전했다.
바이낸스의 최고 보안 책임자인 지미 수(Jimmy Su)는 한 소프트웨어 엔지니어가 9월에 합법적인 구직 플랫폼을 통해 프로젝트 디렉터를 사칭한 사람으로부터 연락을 받았다고 전했다. 가짜 인사 담당자가 화상 인터뷰를 진행했으며, 신뢰 구축을 위해 개인 사진이 포함된 소셜 미디어 계정을 공유했다. 한 purported CEO와의 두 번째 인터뷰는 엔지니어가 자신의 업무용 컴퓨터에 코딩 과제를 다운로드하도록 지시받으면서 끝났다. 해당 과제에는 엔드포인트 보안을 회피하는 제로데이 악성코드가 포함되어 있었다.
6월에 또 다른 엔지니어가 AI 도구를 검색하던 중 변조된 Homebrew 패키지를 설치했습니다. 바이낸스는 이를 발견하고 해당 장치를 교체했으나, 엔지니어와 그의 동료들로 구성된 회사 지갑 팀은 여전히 노출된 상태라고 밝혔습니다.
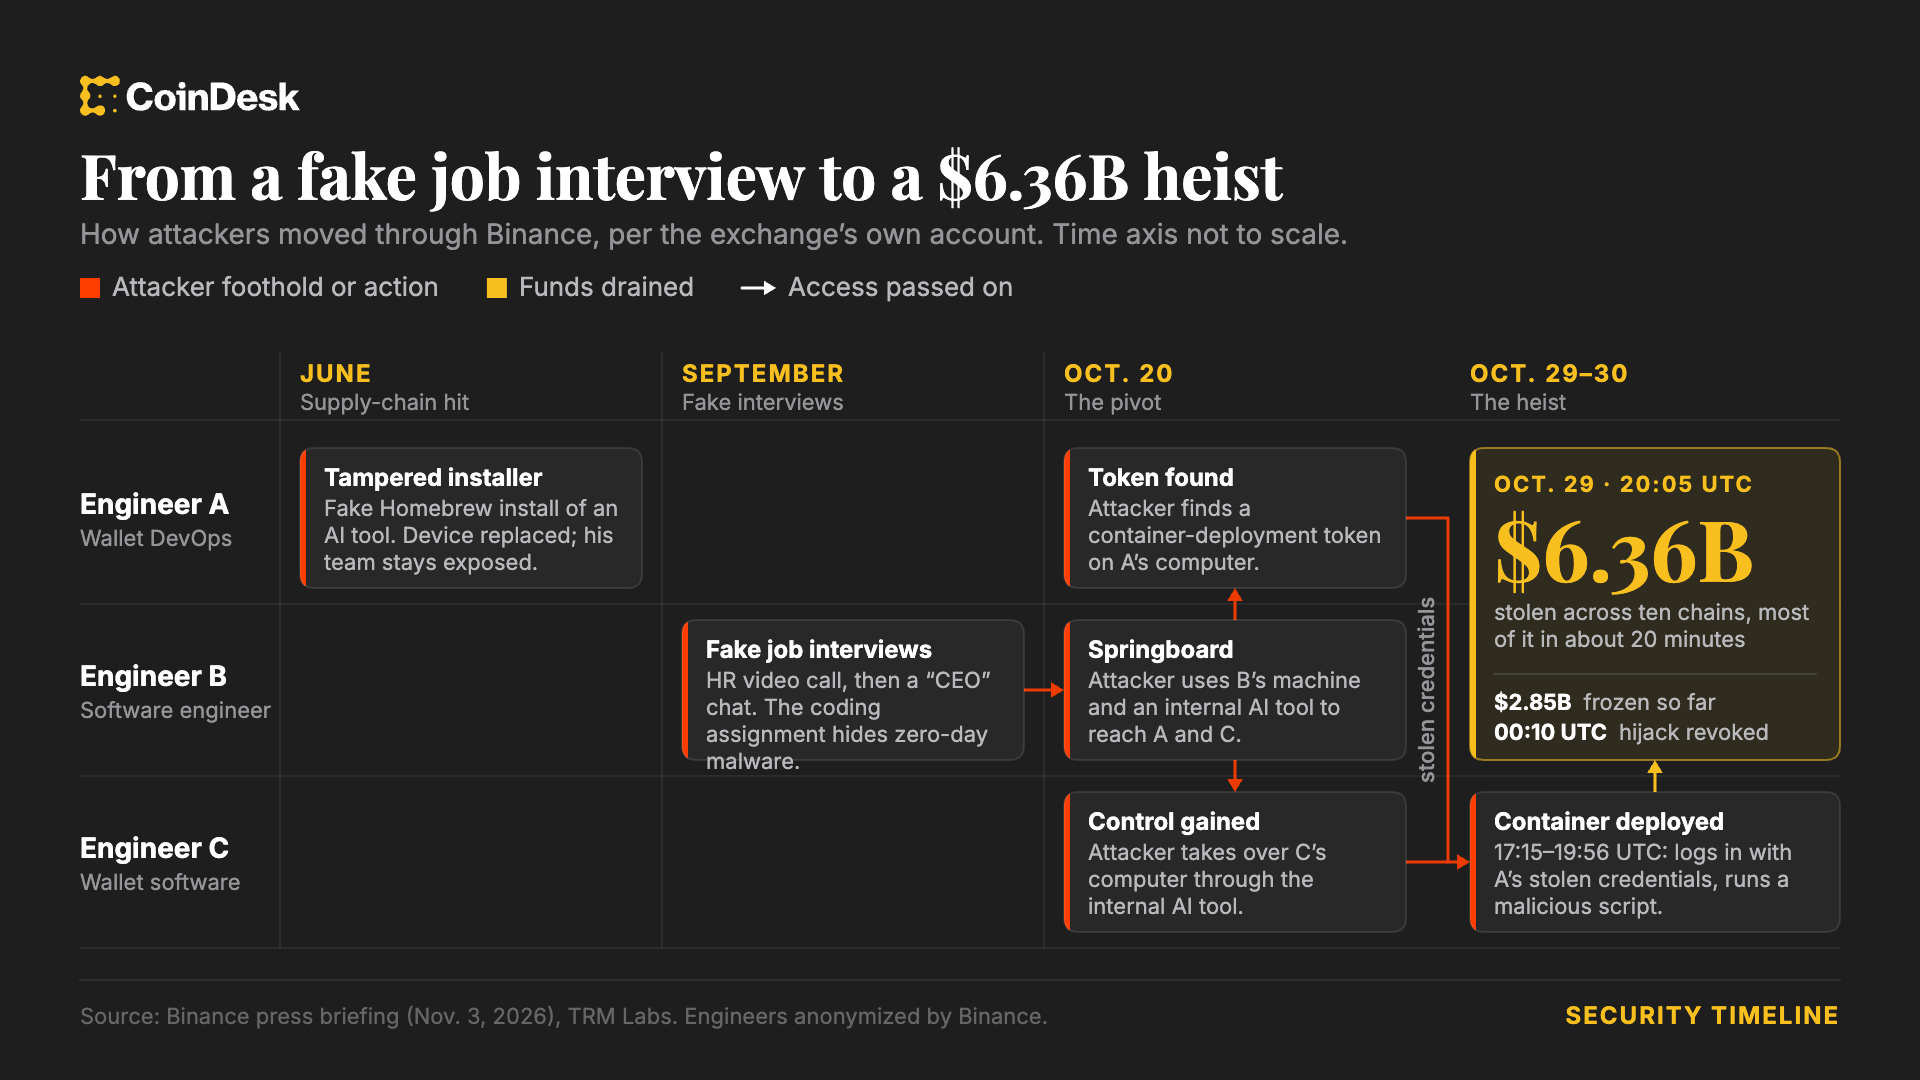
바이낸스 해킹 타임라인 (바이낸스 미디어 브리핑)
10월 20일, 공격자들은 가짜 인터뷰로 침해된 기기와 내부 AI 도구를 사용하여 두 명의 지갑 엔지니어 컴퓨터에 접근했다고 Su가 밝혔습니다. 10월 29일에는 도난당한 자격 증명을 이용해 컨테이너를 배포하고 악성 스크립트를 실행했습니다. 자금은 20:05 UTC부터 출금되기 시작했습니다.
공격자는 이더리움의 EIP-7702 기능을 이용해 핫월렛에 대한 실행 권한을 획득했다고 Su가 전했다. 바이낸스의 핫월렛은 다자간 계산(multiparty computation)을 사용하기 때문에 단일 키로 이를 철회할 수 없었으며, 이에 대한 통제는 10월 30일 00:10 UTC까지 소요되었다.
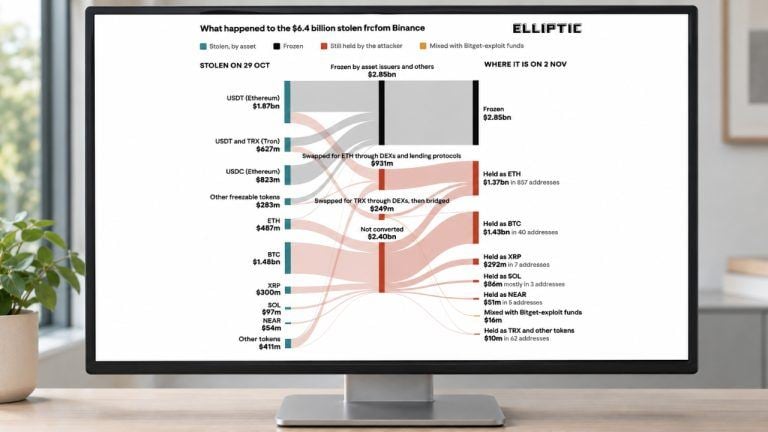
Teng은 약 28억 5천만 달러가 동결되었으며, 약 98%의 영향을 받은 토큰이 회사 자금으로 보충되었다고 밝혔습니다. 그는 사용자들에게는 영향이 없을 것이라고 전했습니다. 바이낸스는 올해 북한과 관련된 것으로 추정되는 57건의 시도를 차단했으며, 이번 사건을 검토하기 위해 독립 전문가를 영입할 것이라고 밝혔습니다.
More News