バイナンスの63億ドル相当のハッキングは、偽の就職面接から始まったと取引所が発表
 Richard Teng
 Jimmy Su
北朝鮮に関連する攻撃者は、数ヶ月にわたりBinanceの従業員および内部システムを侵害し、その後EthereumのEIP-7702メカニズムを通じてホットウォレットの署名インフラを悪用しました。
バイナンスの63億ドルにのぼるハッキングは、偽の求人面接から始まったと同取引所は火曜日のメディア向け説明会で発表しました。北朝鮮と関連する攻撃者による数ヶ月に及ぶキャンペーンが、取引所に侵入し暗号資産史上最大の窃盗を実行したと説明しています。
バイナンスのリチャード・テング氏は記者団に対し、この攻撃は「数か月にわたって計画されたキャンペーンである」と述べ、FBIはこれを北朝鮮に帰属させていると語った。
バイナンスの最高セキュリティ責任者ジミー・スー氏は、ソフトウェアエンジニアが9月に正規の求人プラットフォームを通じて、プロジェクトディレクターを装った人物から連絡を受けたと述べました。偽の人事担当者がビデオ面接を行い、信頼を築くために個人写真を含むソーシャルメディアアカウントを共有しました。続く2回目の面接では、名目上のCEOが登場し、エンジニアに仕事用コンピューターにコーディング課題をダウンロードするよう指示しました。その課題には、エンドポイントセキュリティを回避するゼロデイマルウェアが含まれていました。
6月、別のエンジニアがAIツールを探す中で改ざんされたHomebrewパッケージをインストールしました。バイナンスはこれを検知してデバイスを交換しましたが、同エンジニアと同社のウォレットチームの同僚は依然としてリスクにさらされていると述べました。
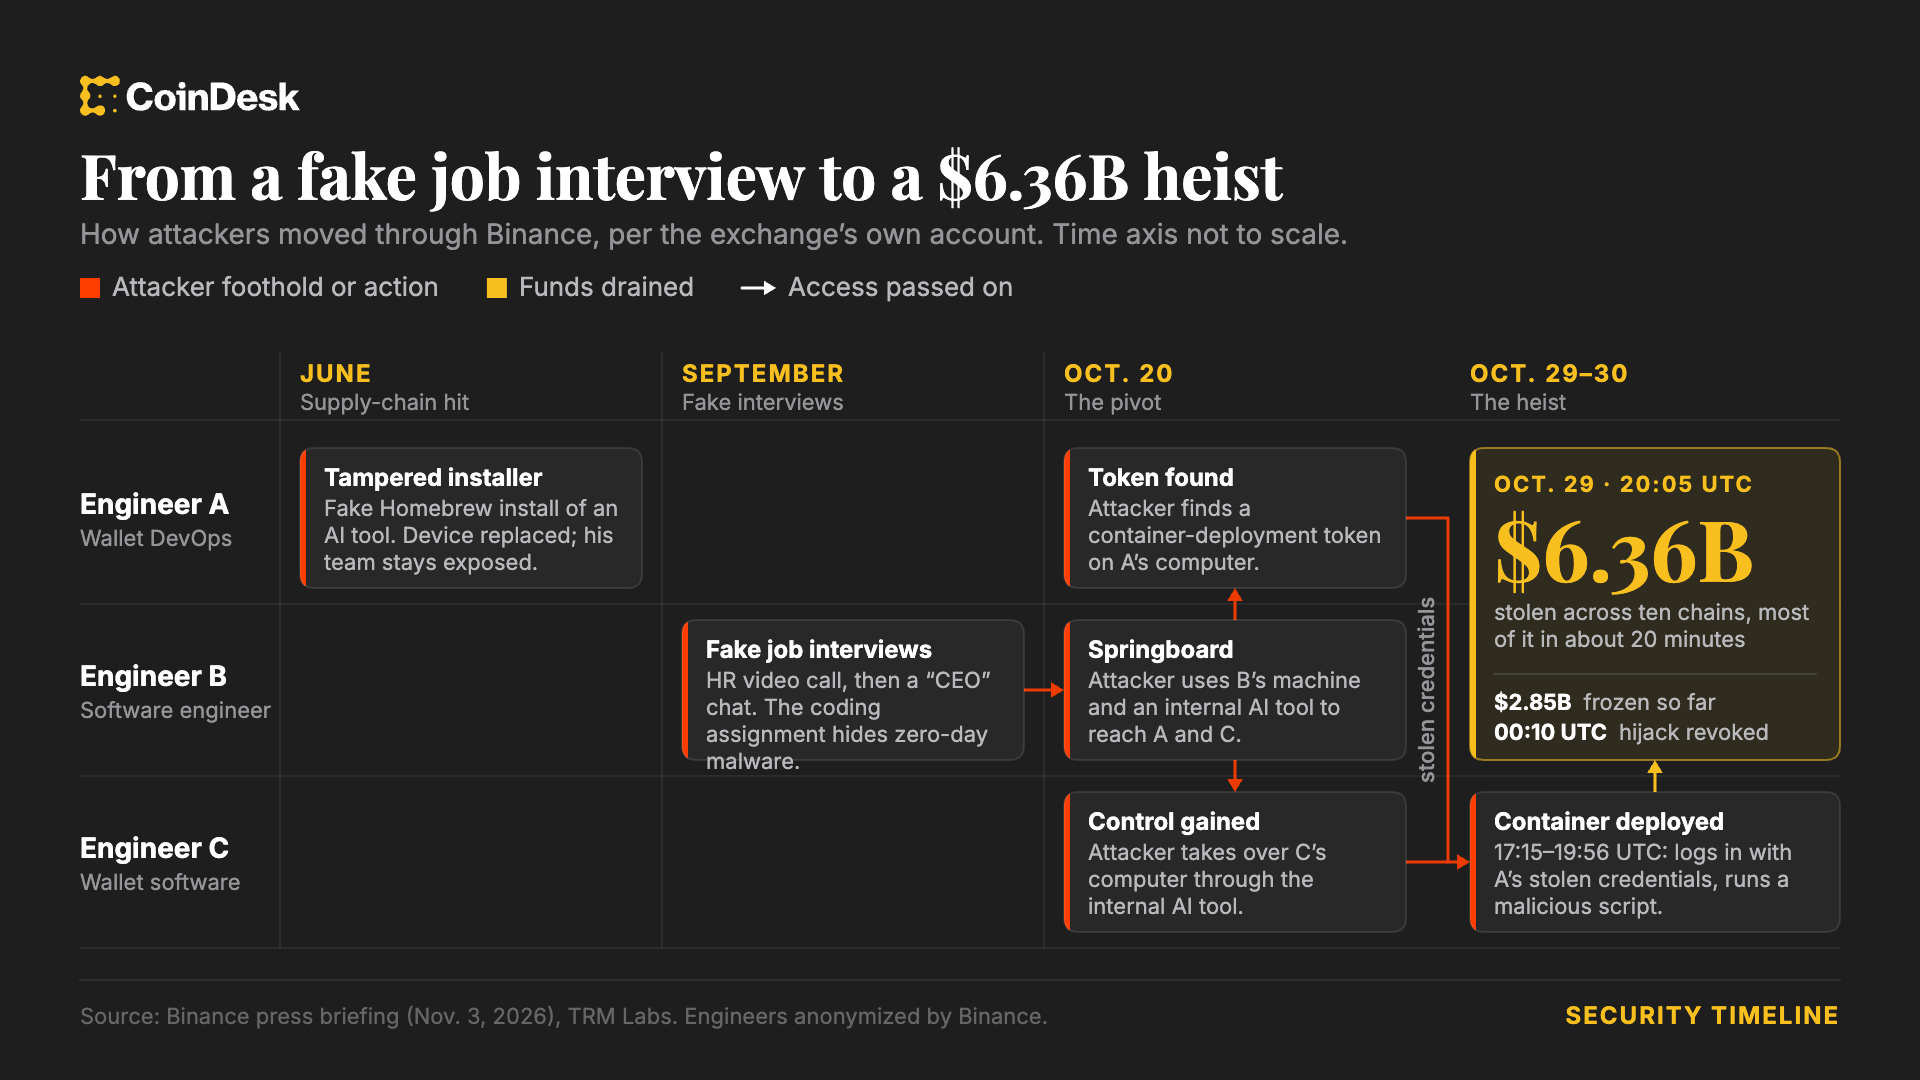
バイナンスハックのタイムライン(バイナンスメディアブリーフィング)
10月20日、攻撃者は偽の面接で侵害された端末と内部のAIツールを利用して、2人のウォレットエンジニアのコンピューターにアクセスしたと、ス氏は述べた。10月29日には、盗まれた認証情報を用いてコンテナを展開し、悪意のあるスクリプトを実行した。資金の流出は20:05 UTCに始まった。
攻撃者は、イーサリアムの機能であるEIP-7702を利用してホットウォレットの実行権限を取得したとスー氏は述べた。バイナンスのホットウォレットはマルチパーティコンピューテーションを使用しているため、単一のキーでの取り消しは不可能であり、封じ込めは10月30日00時10分UTCまでかかった。
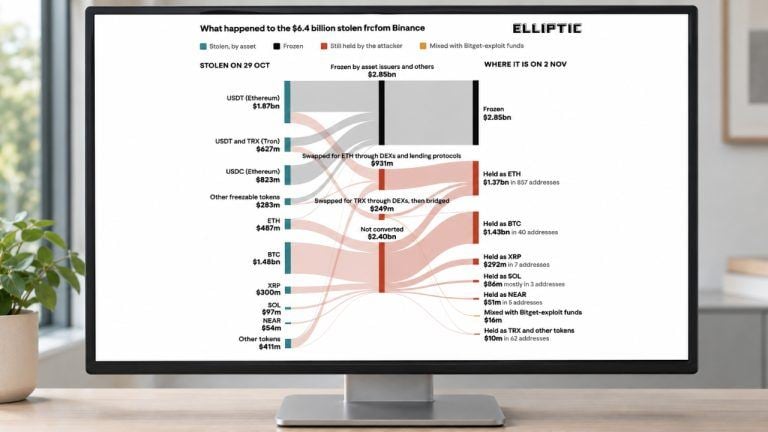
Teng氏は、約28.5億ドルが凍結されており、影響を受けたトークンの約98%が同社の資金で補填されたと述べました。ユーザーに影響は及ばないとしています。Binanceは今年、北朝鮮に関連すると疑われる57件の試みを阻止し、今回の事件の検証のために独立専門家を招聘する予定であると発表しました。
More News